

CKmates 15 週年「十五年,共酌未來」:以 Amazon Quick Suite 展望企業 AI 應用新階段
2026-11-12
CKmates(銓鍇國際)日前舉辦 CKmaxday 15 週年活動「Fifteen Years, Let's Toast 十五年,共酌未來」,邀請長期合作的客戶與合作夥伴共同參與,活動結合科技趨勢分享與品酒會,在感謝各界十五年來支持的同時,也與與會者交流企業 AI 的發展方向。 從雲端、資安到 AI:CKmates 創辦人何鴻汶回顧十五年發展 活動由 CKmates 創辦人暨總經理何鴻汶(Hanson)致詞揭開序幕,他表示,十五年不僅是重要的里程碑,更是邁向下一個階段的起點;CKmates 能持續成長,除了團隊的努力,更仰賴客戶與合作夥伴長期的信任與支持。 回顧這段歷程,何鴻汶分享:「我們最珍貴的時刻,往往不是完成了多大的專案,而是每一次和客戶一起並肩作戰、共同解決問題的過程。」他強調,CKmates 不只是技術的提供者,更希望成為客戶最可靠的同行夥伴。 展望未來,何鴻汶表示,面對 AI 與科技帶來的全新機會,CKmates 將持續精進專業、創造價值,期許在客戶面臨挑戰時第一時間投入協助,攜手迎接更多可能。 Amazon Quick Suite 是什麼?AWS 企業 AI 代理工作平台 活動緊接著由 CKmates 技術副處長楊宗維介紹 AWS 的 AI 代理工作平台 Amazon Quick Suite,由商業智慧服務 Amazon QuickSight 擴展而成,目前多數企業已導入或試用生成式 AI,但資料分散於不同系統、報表仍仰賴人工彙整,AI 多半停留在問答工具的角色,尚未真正融入工作流程。 Amazon Quick Suite 三大企業應用情境 活動當天楊宗維以報告自動化、業務拜訪及內部知識問答三項情境,說明 Amazon Quick Suite 在企業日常營運中的應用方式。 報告自動化:降低例行報表的人工作業 透過 Quick Sight,使用者能以對話方式查詢數據並建立儀表板,並搭配 Quick Flows,只需以文字描述流程,例如「每週將最新業績儀表板寄送給團隊」,即可將例行報表交由系統自動執行,無需撰寫程式。 業務拜訪客戶:加速掌握客戶與產業資訊 Quick Research 能同時檢索企業內部資料與外部公開資訊,彙整為附有資料來源的報告,協助業務人員快速掌握重點,將時間投入與客戶的溝通。 內部知識問答:建立企業專屬知識庫 Quick Index 可將企業文件與應用程式資料整合為知識庫,員工以自然語言提問即可取得所需資訊,不僅減少重複詢問,也有助於企業知識的累積與傳承。 企業導入 AI 代理的三項關鍵考量 從明確的應用情境著手:優先選擇重複性高、成效易於衡量的工作進行試行,例如定期報表。 盤點資料來源與存取權限:AI 回應的準確度取決於資料整合程度,資料存取權限亦需事先規劃。 保留人工審核機制:涉及審批或對外發送的流程,可設定人工確認節點,確保內容正確與合規。 CKmates 作為 AWS 合作夥伴,可協助企業從應用情境規劃、資料串接到資安治理,循序將 AI 導入日常營運。 十五年,共酌未來:品酒會凝聚夥伴情誼 活動後半場為品酒會,CKmates 特別邀請專業品酒師為與會者介紹品酒,與會的客戶、合作夥伴與 CKmates 團隊在輕鬆的氛圍中交流經驗與想法,呼應活動名稱「Let's Toast」所傳達的感謝之意。 十五年來,CKmates 與企業一同從雲端轉型走向資安與 AI 應用,面對 AI 落地的新階段,CKmates 將持續與客戶及合作夥伴攜手,將新技術轉化為可實際運用的解決方案。
Claude Cowork 資安升級:Anthropic 攜手 CrowdStrike,4 大 AI 代理防護能力一次看
2026-11-05
全球資安大廠 CrowdStrike 日前重磅宣布將 AI 偵測與回應服務整合至 Anthropic 的 Claude 中,讓企業運用 AI 代理(AI Agent)的同時,也能兼顧資安防護。 企業導入 AI 代理加速,AI 資安威脅同步升級 AI 代理正快速走進企業日常營運,Gartner 預測到 2026 年底,約 40% 的企業應用程式將內建特定任務的 AI 代理,相較 2025 年不到 5%,成長幅度相當驚人。 不過在 AI 普及的同時,攻擊者也將目標轉向 AI 系統本身,Gartner 於 2025 年針對北美、歐洲中東非洲及亞太地區 302 位資安主管進行調查,結果顯示: 29% 的企業在過去 12 個月內,生成式 AI 應用的基礎架構曾遭受攻擊 32% 的企業遭遇過惡意提示(Prompt)攻擊 62% 的企業曾遭遇深偽(Deepfake)攻擊 Gartner 更進一步預估,到 2028 年將有 25% 的企業生成式 AI 應用,每年發生至少 5 起輕微資安事件,遠高於 2025 年的 9%。 與一般聊天機器人不同,AI 代理能自行存取資料、操作系統並完成任務,一旦缺乏適當的權限控管與監測機制,就可能成為資料外洩或惡意操作的破口,如何在導入 AI 代理的同時守住資安防線,也成為 Anthropic 與 CrowdStrike 此次攜手合作的關鍵背景。 Anthropic 與 CrowdStrike 合作:AI 偵測回應服務原生整合 Claude Cowork CrowdStrike 於 2026 年 11 月 3 日的 Fal.Con Europe 2026 大會上宣布,將旗下 Falcon Guardian AI 偵測與回應(AI Detection and Response,AIDR)原生整合至 Anthropic 的 Claude Cowork,企業使用 Claude Cowork 執行 AI 代理任務時,就能同步獲得 Falcon 平台的資安防護。 Claude Cowork 是 Anthropic 為企業打造的 AI 代理工作環境,本身已內建虛擬機、權限設定與管理控制等機制,此次雙方為回應企業客戶需求而合作,進一步將 Falcon 平台的防護延伸到 Claude Cowork 的執行環境中。 在分工上,Anthropic 開放企業在 Cowork 環境內部署 Falcon,CrowdStrike 則負責整合的工程開發,並針對安裝、即時防護與後續更新進行完整測試,已經使用 Falcon 平台的企業,就能把原本信任的資安防護直接延伸到 AI 代理上。 CrowdStrike 商務長 Daniel Bernard 表示,企業 AI 的下一波發展將由 AI 代理帶動,客戶希望既有的資安防護也能涵蓋代理運作的環境;Anthropic 商務長 Paul Smith 則指出當資安團隊能清楚掌握並控管 AI 的行為,企業導入 AI 的腳步就能更快。 Claude Cowork 4 大 AI 代理資安能力,企業導入更安心 1. AI 代理全生命週期防護 從建立 AI 代理到實際執行任務,每個階段都受到 Falcon Guardian AIDR 的原生保護,不留防護空窗。 2. 即時偵測與回應資安威脅 AI 代理在執行任務、存取敏感資料或與企業系統互動時,系統能即時辨識惡意活動與可能的資料外洩風險,協助資安團隊及早因應。 3. 集中化資安控管 Claude Cowork 將納入 Falcon 平台的企業資安控管中心,資安團隊可透過同一個平台對 AI 代理進行一致的防護與監督,不必另外建置管理機制。 4. 加速企業 AI 部署 企業在 Windows 與 Mac 上部署 Claude Cowork 時就能同步啟用 Falcon 防護,不必等 AI 代理上線後才補強資安,導入流程更順暢。 CKmates 為 Anthropic 台灣官方合作夥伴,協助企業安全導入 Claude AI 代理帶來的效率提升相當可觀,但要在企業內部安全落地,仍需要完整規劃權限設計、資料治理與資安架構,CKmates 銓鍇國際為 Anthropic 台灣官方合作夥伴,並長期深耕雲端、AI 解決方案與資安服務,如果您正在評估導入 Claude,或想了解如何在使用 AI 代理的同時強化資安防護,歡迎與 CKmates 聯繫,由專業顧問為您提供諮詢。 延伸閱讀 企業該升級到 Claude Opus 5.5 嗎?效能、成本與安全性一次看 企業導入 AI 助理該選哪一個? Claude vs Amazon Quick Claude on AWS 怎麼設定?3 步驟完成開通
邁向下一個 15 年!CKmates 新辦公室啟用,加速雲端、資安與 AI 布局
2026-11-02
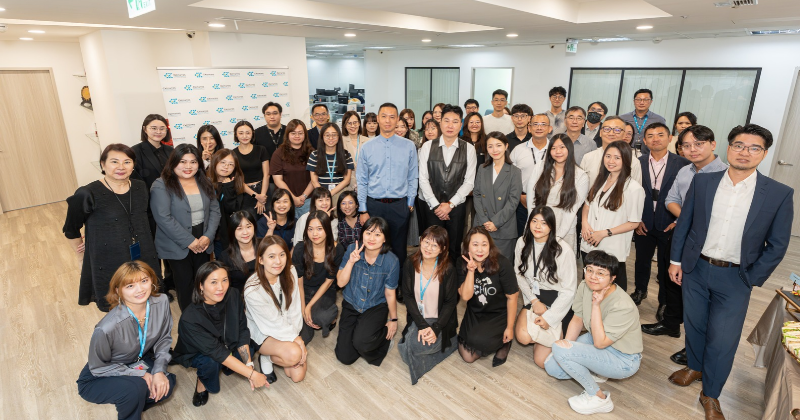
雲端服務、AI 解決方案與資安整合服務商 CKmates 銓鍇國際股份有限公司,今年正式邁入第 15 個年頭,從一家專注雲端服務的團隊,到如今橫跨 AI 與資安領域,CKmates 一路走來,靠的是客戶與夥伴的長期支持。適逢 15 週年,CKmates 同步遷入更寬敞的新辦公室,並於近日舉辦「15 週年慶暨全新辦公室喬遷茶會」,邀請多位戰略合作夥伴蒞臨現場,共同見證這個重要時刻,隨著新據點啟用、更多新成員加入,CKmates 也正式展開下一段加速發展的旅程。 15 年深耕,雲端、資安與 AI 全面布局 成立 15 年來,CKmates 已協助逾千家企業展開數位轉型,始終陪伴企業因應每一個關鍵時刻。在資安領域,CKmates 提供完整的資安整合解決方案,除了雲端環境的資安防護與管理服務,更攜手多家專業資安夥伴,為企業建構全方位的防護體系;CKmates 自身亦通過 ISO/IEC 27001 與 ISO/IEC 27701 國際認證,以同樣嚴謹的標準守護客戶資料與隱私。 在雲端與 AI 領域,CKmates 具備 AWS MSP(Managed Service Provider)資格,能從架構規劃到日常維運,協助企業全方位管理雲端資源;同時身為 Anthropic 台灣經銷合作夥伴,CKmates 持續將最新的生成式 AI 技術導入企業實際業務場景,並推出 AI CKompute GPU 算力租賃服務,降低企業發展 AI 的門檻。 以「人」為中心,從夥伴需求出發,重新定義工作場域 辦公室不只是工作的地方,更是夥伴每天相處最久的空間,基於這樣的想法,CKmates 在規劃新址時,先從同仁的工作習慣與需求出發,而非從座位數量開始。 走進新辦公室,映入眼簾的是位於中央的休憩區,沙發、吧檯與隨手可取的零食飲品,讓不同部門的同仁能自然聚在一起,一杯咖啡的時間就可能碰撞出新點子,休憩區兩側則規劃為專注工作的「戰鬥區」,相較於中央的熱絡氛圍,這裡提供安靜、不受打擾的環境,讓同仁在處理專案、撰寫提案或討論策略時,都能全力投入、心無旁騖。一動一靜的空間安排,讓同仁可以依照當下的任務與狀態,選擇最適合自己的工作方式,在輕鬆交流與高度專注之間自在切換。 董事長暨創辦人何鴻汶:最好的創新,來自於人 CKmates 董事長暨創辦人何鴻汶表示:「15 年來,CKmates 能一路成長,靠的是每一位夥伴的投入,以及客戶與合作夥伴的信任與支持。這次搬遷,我們最在意的,就是夥伴在這裡能不能工作得更自在、更有熱情。」 此次「15 週年慶暨全新辦公室喬遷茶會」,邀請多位長期攜手的戰略合作夥伴蒞臨現場,一同為 CKmates 的 15 週年與新辦公室啟用獻上祝福。活動中,與會貴賓在輕鬆的氛圍下參觀新空間,親身感受中央休憩區與兩側戰鬥區的設計巧思,並與 CKmates 團隊交流近況、分享對產業趨勢的觀察,也讓新辦公室在啟用之初,就成為連結夥伴情誼的交流場域。 何鴻汶進一步指出:「AI 正在快速改變企業的運作方式,而真正推動改變的,始終是人。我們希望新辦公室成為一個讓好想法自然發生的地方,帶著這股能量,CKmates 將持續深化 AI 與資安的整合服務,陪伴更多企業走向下一個階段。」 展望下一個 15 年 站在 15 週年的新起點,CKmates 將以全新辦公空間為基地,持續強化雲端、AI 與資安的整合實力,攜手合作夥伴,協助台灣企業在 AI 時代穩健前行。

您知道公司裡有多少 PHP 系統嗎? 4 步驟用 AWS 快速找出受影響系統
2026-10-22
全球網站爆發重大資安漏洞!全球最普及的伺服器語言之一 PHP,常見於新聞網站、線上購物與企業官網,近日 PHP 官方針對兩個重大漏洞發布緊急更新,攻擊者不需要帳號密碼,就可能遠端控制網站伺服器,消息一出,引發各界譁然。 台灣數位發展部資安署已發布警訊,呼籲使用 PHP 的機關、學校與企業儘速確認版本並更新,資安署也提醒,部分軟體雖未明說,內部其實也用到 PHP,換句話說,很多企業並不確定自己有多少系統受到影響。 本文從架構師的角度,說明如何在 AWS 環境中找出所有 PHP 執行環境、判斷版本風險,並建立下一次重大漏洞來臨時能快速反應的盤點機制。 PHP 是什麼? 簡單來說,PHP 是一種在伺服器端執行的網站程式語言,您每天瀏覽的新聞網站、使用的購物平台,背後都可能由 PHP 支撐,當用戶登入會員、將商品加入購物車,或點開一篇最新報導時,PHP 就在伺服器上處理這些請求,再把結果組成網頁回傳給您。 如果把網站比喻成一家店,網頁是門市櫥窗,PHP 則是在後場備貨、結帳的工作人員:雖然看不見,卻讓整家店得以運作,也正因為 PHP 位在後場,一旦出現漏洞,攻擊者就有機會直接進入網站最核心的區域。 根據 W3Techs 的統計,在可辨識伺服器端語言的網站中,約 69.3% 使用 PHP;WordPress、Drupal、Magento 等常見網站與電商系統,底層也都是 PHP 在運行。 PHP 漏洞應變第一步:先盤點,再修補 2026 年 10 月,PHP 官方針對兩個可未經驗證遠端執行程式碼的漏洞(CVE-2026-109618、CVE-2026-109619,統稱 PHP2Shell)發布緊急修補,修正版本為 PHP 8.5.12、8.4.27、8.3.36 與 8.2.35,官方說明所有處理網頁請求的 PHP 安裝都受影響,包括 PHP-FPM、Apache mod_php、php-cgi、FrankenPHP 與 LiteSpeed,其中 mod_php 風險最高。 在此情況下,企業能爭取的時間非常有限,要在最短時間內完成修補,前提是先弄清楚兩件事:公司裡到底有哪些主機、容器和服務在跑 PHP?它們各自是什麼版本? 例如官網用 WordPress 架設,內部系統是幾年前委外開發的 PHP 專案,還有部門自行在 Lightsail 上開了一台主機,這些系統分散在不同人手上,平常沒有統一記錄,少了一份完整清單,就算修補了一輪,也無法確定是否還有遺漏。 AWS 資產盤點教學:4 步驟找出所有 PHP 主機與漏洞 要做好盤點,不一定得另外導入第三方工具,AWS 本身就有三項服務可以分工合作 Systems Manager Inventory:定期整理每台主機裝了哪些軟體 Run Command:可以直接在主機上執行指令,確認目前實際運作的版 Amazon Inspector :自動掃描,找出有已知漏洞的系統 以下依實際操作的順序說明: 步驟一:確認主機都在 Systems Manager 管理之下 Systems Manager 並不會自動看到每一台主機,一台 EC2 要被納入管理,必須同時符合三個條件:裝有 SSM Agent 並正常運作、設定好對應的 IAM 權限,而且網路能連到 Systems Manager。 因此第一步,請把 EC2 主控台的執行個體清單,和 Systems Manager 的「受管節點」清單放在一起對照,只要出現在 EC2、卻不在受管節點清單裡的主機,後續的工具都查不到,是最需要優先補上設定的盲點。 圖 / Systems Manager 的受管節點清單,可查看每台主機的 SSM Agent 版本、連線狀態與作業系統。(圖片來源:AWS) 步驟二:用 Systems Manager Inventory 查詢已安裝的 PHP 套件 啟用 Systems Manager Inventory 後,它會定期記錄每台主機裝了哪些軟體,包括名稱、版本與發行者。您不需要逐台登入檢查,只要一行指令,就能找出所有主機上名稱以 php 開頭的套件: aws ssm get-inventory \ --filters "Key=AWS:Application.Name,Values=php,Type=BeginWith" 若有多個帳號與區域,可以將 Inventory 資料同步到 Amazon S3,再用 Amazon Athena 集中查詢,產出一份全公司的 PHP 版本清單。 步驟三:用 Run Command 直接確認執行中的版本 由於 Inventory 的資料是定期收集的,不一定是當下最新的狀態,遇到重大漏洞時,建議再用 Run Command 直接在主機上執行指令,確認現在實際運作的是哪個版本。例如,下面這段指令會對所有標記為正式環境的主機,一次查出 PHP 版本: aws ssm send-command \ --document-name "AWS-RunShellScript" \ --targets "Key=tag:Environment,Values=production" \ --parameters 'commands=["which -a php; php -v"]' 這個方法還有一個好處:有些 PHP 不是透過套件管理工具安裝的,Inventory 查不到,但用 Run Command 一樣找得出來。 步驟四:啟用 Amazon Inspector 持續掃描 前面三個步驟是找出公司裡有哪些 PHP,Amazon Inspector 則能進一步找出哪些有已知漏洞,它會自動掃描 EC2 主機、Amazon ECR 裡的容器映像,以及 Lambda 函數,還能直接用 CVE 編號篩選結果。 如果公司有使用容器,建議開啟 ECR 的增強型掃描(Enhanced scanning),開啟後,新推送的映像會自動接受檢查,不必一個個拉下來確認。 另外,如果程式碼放在程式碼儲存庫中,也可以使用 Inspector 的程式碼安全功能,檢查 PHP 專案透過 Composer 引用的第三方套件是否有漏洞。 不過要留意,AWS 官方文件列出的支援範圍是 PHP 8.2 以下版本,導入前請先確認專案使用的版本。 PHP 漏洞修補指南:各版本升級與處理建議 拿到清單後,不同版本的處理方式差異很大,以下以此次 PHP 事件為例: PHP 版本 官方支援狀態 建議處理方式 8.2 至 8.5 支援中,已有正式修補版 升級至 8.5.12、8.4.27、8.3.36 或 8.2.35 7.4、8.0、8.1 已停止支援,官方針對此事件提供最小化原始碼回移修補 短期套用回移修補或發行版安全更新,同步規劃升級 7.3 以下、5.x 已停止支援,無官方修補 優先隔離或暫時下線,對外服務加上 WAF 防護,啟動遷移計畫 同一版本層級內,再依曝險程度排序:直接對網際網路開放、且使用 mod_php 的服務最優先,內部系統其次。 更重要的是,把這次的盤點變成常態,Inventory 與 Inspector 保持啟用,新主機透過標準化的 AMI 或基礎設施即程式碼建立,預設就納入管理。下一次重大漏洞出現時,清單已經在那裡,團隊可以直接進入修補。 AWS 環境中常見的 PHP 位置 PHP 不只跑在「網站主機」上,以下是 AWS 環境中常見的 PHP 位置,以及它們容易被漏掉的原因。 位置 常見用途 容易漏掉的原因 Amazon EC2 官網、內部系統、電商 機器未安裝或未啟用 SSM Agent,管理工具看不到 容器(Amazon ECS、Amazon EKS、Amazon ECR) 新版應用、微服務 PHP 版本打包在映像檔裡,只要沒有重建映像,部署出去的就一直是舊版 AWS Elastic Beanstalk 快速上線的專案 容易誤以為 AWS 會自動更新,但若沒有啟用受管平台更新,平台版本不會自行升級 Amazon Lightsail 部門自建的 WordPress、形象網站 獨立於主要帳號治理流程,常不在 IT 清單上 AWS Lambda 自訂執行環境 以 Bref 等框架執行的 PHP 函數 Lambda 本身不提供 PHP,PHP 是另外打包在 Layer 或容器映像中,主控台上看不出用的是哪個版本 開發、測試環境 展示站、暫存站 常被認為「只是測試用」而疏於更新,但實際上可能對外開放,一樣會成為攻擊入口 開始盤點前,建議先確認公司有哪些 AWS 帳號與區域,若使用 AWS Organizations,可以從管理帳號一次檢視所有成員帳號,避免只盤點到「自己記得的那幾個」。 此次的 PHP 漏洞是由 AI 找到的,這也代表未來漏洞被發現的速度只會越來越快。平時就清楚掌握自家系統的企業,遇到事件時才能把時間花在修補上,而不是到處尋找哪些系統受到影響。 銓鍇國際長期協助企業規劃、建置與維運 AWS 雲端環境,面對 PHP 這類重大漏洞,我們能協助您全面檢視多帳號、多區域的 AWS 環境,找出所有 PHP 系統與對應版本;如果您想確認公司的系統是否受到 PHP2Shell 影響,歡迎與我們聯繫。

AI Agent 元年來了:AWS Summit Taipei 2026 四大策略 × CKmates 資安聯防解析
2026-07-21
2026 年 7 月 15 日至 16 日,AWS 在台北國際會議中心(TICC)舉辦年度雲端與 AI 盛會「AWS Summit Taipei 2026」。今年大會邀來 OpenAI、Anthropic、那斯達克(Nasdaq)等國際重量級講者,拋出一個明確訊號:2026 年,是 AI Agent 應用真正落地企業的元年。CKmates 銓鍇國際也受邀出席本次大會,並在現場分享企業導入 AI 過程中最容易被忽略、卻至關重要的一環——資安。 AWS Summit Taipei 2026:為什麼說是 AI Agent 元年? AWS 台灣董事總經理王定愷在開幕致詞中表示:「2026 年可說是 AI Agent 應用落地元年」,原因在於兩股力量同時到位——基礎模型的能力已跨越臨界點,能真正執行複雜的業務任務;同時雲端基礎架構也達到具規模的成熟度,讓企業能在安全環境下大規模部署。這兩個面向相輔相成,也讓「代理式 AI」(Agentic AI)從概念驗證(PoC)階段,正式邁向企業規模化應用。 企業導入 AI Agent 的四大策略 面對這波轉變,企業該如何投入?王定愷提出四項具體策略: 第一,「先找金子,再買鏟子」——企業應先從內部、外部盤點導入 AI 的機會與對應資料,工具(鏟子)的部分交給 AWS 即可。 第二,「AI 時代,老闆才是最大阻礙」,他引用亞馬遜執行長 Andy Jassy 的觀點,指出推動數位轉型最有效的方式是由上而下;台灣企業經營者常親自試驗 AI、累積心得,這反而是推進 AI 的一大助力。 第三,是「小步快跑」,把每次試驗的成果逐步累積為成功基礎,將構想轉化為實際創新。 第四,企業應建立「AI 的邊界感」——在安全可控的前提下,讓員工自由發想、創造商業效益,即使人員異動,重要資料仍能留在企業內部。 大會也再次強調「沒有半導體就沒有 AI」的立場:從模型訓練到推理都仰賴強大運算硬體,而台灣正是全球 AI 基礎設施的關鍵樞紐。 AWS 自研的 Graviton、Trainium、Inferentia 晶片皆交由台積電生產,也持續推動半導體 EDA 工具上雲,協助台灣半導體產業以 AI 加速晶片設計與製造。 OpenAI :AI Agent 從自動完成走向「委託」開發 OpenAI Codex 企業產品負責人 Rohan Varma 分享了 AI 輔助程式設計的演進——從最初 AI 提供自動完成(autocomplete),到開發者與 AI 協作的 pair programming,如今已進入「委託」(delegation)階段:開發者可以像交辦同事任務一樣,把工作委託給 Codex,讓它持續運作數十分鐘甚至數小時,自主完成測試、查證與部署。 Rohan Varma 建議企業可從三個切入點導入 AI Agent:建置(用 Codex 寫程式、自動化開發流程)、分析(部署 AI Agent 執行複雜分析與試算表作業)、創造(產生企業所需的文件與工具)。他也指出,下一個 AI 時代將不再只由「模型」定義,而是由能夠安全、可靠、受控運作的「系統」來定義。 Anthropic :選擇 AI 夥伴,其實是在選擇價值觀 Anthropic 亞太區應用 AI 負責人 Natalie Mead 則從企業轉型的角度切入。她指出,過去技術迭代動輒需要 5 到 10 年,如今已縮短到數週甚至數小時;例如工程師團隊透過 Claude Code 與 Slack 協作,僅用 2 分鐘、5 行程式碼就解決過去可能得花上數月處理的系統臭蟲。 她也提到一個關鍵觀察:各家 AI 公司的技術能力日趨相近,但營運態度大不相同,因此企業選擇 AI 合作夥伴,其實是在選擇「價值觀」。Anthropic 將「安全」視為核心,推動負責任的擴張政策,這也讓其在企業市場的市占率於 2026 年大幅提升至 40%。她並歸納企業運用 AI 轉型的三種模式:打造更聰明的數位員工(如導入 Claude Cowork 提升日常生產力)、建立快速且有效率的流程(大幅縮短合約審閱、KYC、理賠核定等作業時間)、以及開發創新產品(將 Claude 嵌入產品,開創新的商業模式與營收來源)。 CKmates 受邀參展:AI 落地更要重視資安 作為 AWS 資深合作夥伴,CKmates 銓鍇國際受邀參與本屆 AWS Summit Taipei 2026,並在現場分享資安主題。CKmates 認為,隨著企業加速導入 AI Agent、將更多業務流程與敏感資料交由代理式 AI 自主處理,攻擊面也隨之擴大——AI 應用愈普及,資安防護的重要性就愈不能被忽視,這也呼應了 AWS 提出「AI 的邊界感」策略:唯有先建立安全可控的邊界,企業才能放心讓 AI Agent 發揮商業效益。 CKmates 自 2011 年成立以來,長期協助企業導入混合雲架構與資安解決方案,此次也在現場強調「資安聯防」的概念,提供企業一站式資安服務,涵蓋弱點掃描、滲透測試、特權帳號管理等關鍵防護環節,協助企業在導入 AI 的同時,同步補強身分權限管理與系統弱點盤點,降低因 AI 應用擴大而衍生的資安風險。 AI Agent 元年,資安是企業 AI 轉型的必修課 從王定愷的四項策略、OpenAI 的委託式開發,到 Anthropic 對「安全即價值觀」的堅持,AWS Summit Taipei 2026 傳遞出一致的訊息:企業導入 AI Agent 的關鍵,已不再是「要不要做」,而是「如何安全、有效率地規模化落地」。CKmates 受邀在現場分享的資安聯防經驗,正提醒著所有正在評估代理式 AI 導入時機的企業:找到一個既懂 AWS 技術堆疊、又能提供弱點掃描、滲透測試、特權帳號管理等一站式資安服務的合作夥伴,將是這場轉型能否成功的關鍵一步。

銓鍇國際榮獲「2026 TALENT, in Taiwan 人才永續行動聯盟」六項指標全數通過
2026-06-30
銓鍇國際股份有限公司(CKmates)以雲端服務、人工智慧解決方案與資訊安全為核心,持續以技術能量協助企業數位轉型;而支撐這股動能不斷向前的,正是公司長期投注於人才培育與組織文化的用心。銓鍇國際 CKmates 日前申請加入由《天下學習》與資誠(PwC)共同發起的「TALENT, in Taiwan 人才永續行動聯盟」,並於審核中六大指標——【意義與價值】、【多元與包容】、【獎酬與激勵】、【身心與健康】、【培育與成長】、【溝通與體驗】——全數通過,正式成為2026年度聯盟夥伴,獲頒專屬年度榮譽標章。 「TALENT, in Taiwan 人才永續行動聯盟」自2022年發起以來,已邁入第六屆,集結產、官、學各界力量,至今已有逾1,100家企業、大學與公部門單位加入,影響超過100萬名員工,聯盟參考海內外研究訂定六大前瞻指標,鼓勵企業在AI時代下持續精進人才管理,落實多元、平等與共融(DEI),協助組織在變動環境中留才、育才,與人才共同成長。 此次六項指標全數通過審核,展現銓鍇國際在組織文化、員工照顧、職涯發展與內部溝通等面向的具體投入與成果,也呼應公司對人才永續經營的長期承諾——技術能量與人才能量,是公司持續成長的兩大支柱。 未來,銓鍇國際將持續響應「TALENT, in Taiwan」聯盟精神,分享自身人才行動案例,並與更多產業夥伴共學共好,攜手打造更以人為本、更具韌性的工作環境,與台灣人才一同邁向永續未來。
資安防線的破口,往往不在工具,在工具之間——銓鍇國際整合串聯,一站到位
2026-06-09
工具買了不少,但出事時還是不知道該怎麼辦?這是許多企業 IT 主管的真實處境:資安預算年年投入,防護工具一套又一套,但當真正的告警發生,第一個問題往往不是「怎麼應對」,而是「這個告警,是哪個系統發出來的?誰負責?」企業推進多雲與混合雲架構時,真正的問題,不是工具不夠,而是這些工具之間沒有對話——分工過細與權限碎片化,讓企業陷入「看得見卻管不到」的防禦斷層。 在數位轉型與 AI 交會的浪潮下,駭客正借助 AI 壓縮攻擊週期,迫使企業資安防禦從靜態部署,轉向跨雲、跨地與跨權限的動態治理。這正是銓鍇國際長期協助企業整合資安治理所見到的核心困境,也是銓鍇國際致力解決的問題。 混合雲資安治理:為什麼分工過細反而讓企業更危險? 銓鍇國際技術服務處副處長楊宗維指出,面對瞬息萬變的勒索攻擊,若資安、IT、維運等單位仍各自為政,往往很難及時協防,隨著企業推進多雲與混合雲架構,各單位的邊界反而愈切愈細,每個單位都有自己的工具、自己的視角,卻沒有一個共同的語言。 這種碎片化,正是攻擊者最熟悉的路徑,駭客攻擊早已不侷限於網路層,常沿著運算與儲存橫向擴散,只需找到兩個系統之間沒人看管的角落,便能從一個系統悄悄蔓延至另一個。因此,身分存取管理(IAM)與權限邊界重塑,既是混合治理的首要步驟,更是邁向韌性防禦的基石。 圖/銓鍇國際技術服務處 副處長 楊宗維 楊宗維強調,AI 並非取代人力,而是重新定義跨域角色分工,企業更需培養跨域混合技能人才,才能在異質環境中維持防禦節奏,雲地一致治理,成為協同防禦的前提——其起點,是讓所有帳號和存取行為,都在同一套邏輯下被看見。 從端點到雲端,銓鍇國際補上資安監控的每一個缺口 圖/銓鍇國際產品管理部 經理 張幸如 銓鍇國際產品管理部經理張幸如點出一個常被忽略的盲點:很多企業的監控工具只覆蓋虛擬機,容器與動態資源的行為根本不在視野裡,防護工具各管一塊,中間的空白地帶,正是攻擊者最常利用的地方。 但她也坦承,這個問題的難度不只在技術層面,更在跨平台協作與治理權責整合,大型組織裡,各部門因為控制權與既有習慣,往往不願意整併監控系統,導致統一監控難落地。「技術方案可以規劃,但組織要願意走在一起,才是真正的挑戰。」 銓鍇國際的做法是同步處理兩件事:技術上透過弱點掃描、滲透測試找出潛在缺口,整合 WAF、流量清洗、防火牆與 MDR/EDR 偵測回應能力,補足可視性缺口;同時協助企業梳理跨部門的治理權責,讓防線不因組織邊界而出現斷點。 資安導入不是選產品,銓鍇國際從治理目標出發幫你規劃全局 銓鍇國際解決方案部顧問王偉倫表示,具備地端維運經驗的團隊,更能精準理解企業在雲端轉型時的語言落差,將傳統硬體思維轉譯為雲端架構模式。 他指出,企業在選擇資安服務時,最常見的誤區是把焦點放在「選哪個產品」,而不是「我的治理目標是什麼」,銓鍇國際的做法是先釐清 CIO、CTO、CISO 各自的目標與預算現實,再從治理目標出發、反向規劃完整的導入路徑;在事件發生時,則採取「先排查、先止血,再釐清責任歸屬」方式,確保客戶不致孤立無援。 要做到這一點,治理核心必須從單純告警處理,轉向權限控管、日誌整合與自動化回應,銓鍇國際建立統一日誌平台,彙整雲地兩端資料並結合自動化劇本,讓端點偵測異常後能同步觸發特權帳號管理(DBSAFER)與弱點掃描,縮短應變時間;同時透過集中化儀表板,檢視外部資安服務是否符合服務層級協議(SLA)。 這套機制在實際案例中已見成效,某本土半導體集團因應 ISO 27001:2022 雲端治理要求,透過銓鍇國際協助建立完整的事件時間軸,讓攻擊路徑得以完整可視化,IT 團隊不再淹沒在零散告警裡,責任釐清的難度也大幅降低。 圖/銓鍇國際解決方案部 顧問 王偉倫 攻擊者進來了怎麼辦?銓鍇國際從微分段到混合備援一次到位 資安治理有一個務實的前提需要承認:沒有任何防線是百分之百不會被突破的。 楊宗維的建議是優先建構微分段機制(Micro-segmentation),從應用程式層級封鎖橫向移動,避免系統A受攻擊後波及系統B、C,並且可搭配雲地混合備援、不可變儲存與明確的RTO/RPO規劃,即使攻擊者突破第一道防線,企業仍能以可控的成本與時間完成復原,而不是從零開始重建,張幸如補充,隨著AI加速攻擊週期,未來還需要 SOAR 自動化回應機制,以及對身分、金鑰與API資料流的嚴格管控,避免員工誤將敏感憑證外洩至公開AI平台。 這些聽起來複雜,但不需要一次到位,對於預算保守的企業,銓鍇國際採取階段式部署建議,從基礎邊界防護逐步升級至雲端清洗與混合防禦,讓企業在可控成本下漸次建立完整的韌性防線。 IT 部門最強助手,銓鍇國際助企業將防禦能力化為競爭底氣 銓鍇國際的定位,從來不是把最多的工具塞進客戶的環境裡,銓鍇國際整合弱點掃描、滲透測試、MDR/EDR 偵測回應與特權帳號管理(DBSAFER PAM),從找漏洞、守帳號到即時應變,協助企業在一個架構下完成過去需要多個廠商才能做到的事。 憑藉多年IDC維運底蘊,銓鍇國際熟悉地端的語言,也理解雲原生的邏輯,能在兩者之間協助企業找到真正可落地的路徑。雲原生工具導入得好,管理成本可降至傳統方案的十分之一,整合在單一介面後,讓日常維運不再需要在多個系統之間來回切換。 資安不應該是IT部門獨自扛著的重量。透過銓鍇國際的整合服務,企業能將資安投資從被動防守轉為主動治理,在合規、效率與風險管控間取得更穩定的平衡——將防禦能力,化為真正的競爭底氣。
You can learn more details here