生成式 AI 已經從「聊天工具」走向「能規劃、能執行多步驟任務」的 AI 助理,對金融業而言,這項轉變最有感的地方,往往不是客服,而是第一線理財顧問每天花最多時間的工作:整理資料。
本文將從理專的日常痛點出發,說明 AI 助理實際能做什麼、金融業導入時必須跨越的門檻、技術架構該如何設計,以及如何對應台灣金管會的 AI 指引,協助您評估導入的可行性。
一、金融業的日常痛點:每天數小時的資料整理
金融業工作者在和客戶通話之前,通常需要先完成大量準備工作:檢視投資組合、確認風險屬性、追蹤基金評等與研究報告、比對市場新聞,還要確認是否符合法遵要求,單一客戶或許還好,但當手上管理的是數十、上百位客戶時,這些準備工作會佔掉每天早上好幾個小時,真正用於提供建議與經營客戶關係的時間反而被壓縮。
問題就在於資料分散在不同系統:保管機構的帳戶資料、內部的投資組合分析、外部研究與新聞,每一項都要手動查詢、比對、彙整,這正是 AI 助理最能發揮價值的地方。
二、金融業 AI 助理能做什麼
新一代的金融 AI 助理,不再只是回答問題,而是在理專上線之前就先把分析準備好,以下是幾個典型應用情境:
投資組合異動提醒
當某檔基金的評等被調降,AI 助理會在夜間自動比對所有客戶的持倉,列出哪些客戶受影響、涉及多少管理資產規模,理專可以接著請助理產出說明重點、比較替代標的,甚至直接擬出轉換建議。
風險偏移排序
當客戶的投資組合風險分數偏離其風險屬性時,AI 助理會依偏離程度排序,並標示偏移的方向與幅度,協助理專優先處理最需要再平衡的客戶。
新聞影響分析
針對與客戶實際持股相關的市場新聞,AI 助理能估算對各客戶的金額影響,並協助理專撰寫給客戶的市場評論,或評估是否需要調整部位。
會議簡報準備
在客戶會議前,AI 助理會自動彙整投資組合概況、近期重大變化與相關研究,產出一份可以直接帶進會議的簡報。
除了前台的對話介面,後端也可以部署排程型代理,定期執行警示與影響分析;或是背景代理,在理專回報系統問題時自動整理情境並轉給對應的技術團隊,不打斷理專的工作流程。
三、金融業導入 AI 的三大門檻
AI 助理的價值很清楚,但金融業是高度監管的產業,導入時至少要先解決三個問題。
1. 資料隔離
財富管理平台通常同時服務多家機構、多位理專,每一位理專只能看到自己客戶的資料、工具回應與對話紀錄,如果 AI 助理的執行環境是共用的,資料在不同工作階段之間外洩的風險就會大幅提高。因此,每個工作階段都必須在基礎架構層級進行隔離。
2. 內容防護
AI 助理必須能擋下提示注入攻擊、避免敏感資訊外洩、防止產出未經授權的投資建議,以及拒絕超出範圍的請求,但防護規則若設得太寬,又會誤擋理專對某檔證券或客戶情境的正當提問,防護機制不是設定一次就好,而是需要在測試階段反覆調校,找到適合業務流程的平衡點。
3. 可稽核性
金融機構需要能回答:AI 助理根據什麼資料得出這個結論?呼叫了哪些工具?花了多久?有沒有出錯?完整記錄每一個步驟與工具呼叫,不只是為了除錯,更是面對內稽、外稽與主管機關時的必要證據。
四、技術架構怎麼設計:以 Amazon Bedrock AgentCore 搭配 Guardrails
要同時跨越上述三道門檻,光有大型語言模型並不夠,還需要一層負責代理的託管、擴展、身分驗證與觀測的營運基礎,以下以 AWS 的 Amazon Bedrock AgentCore 與 Amazon Bedrock Guardrails 為例,說明一套金融 AI 助理的參考架構。
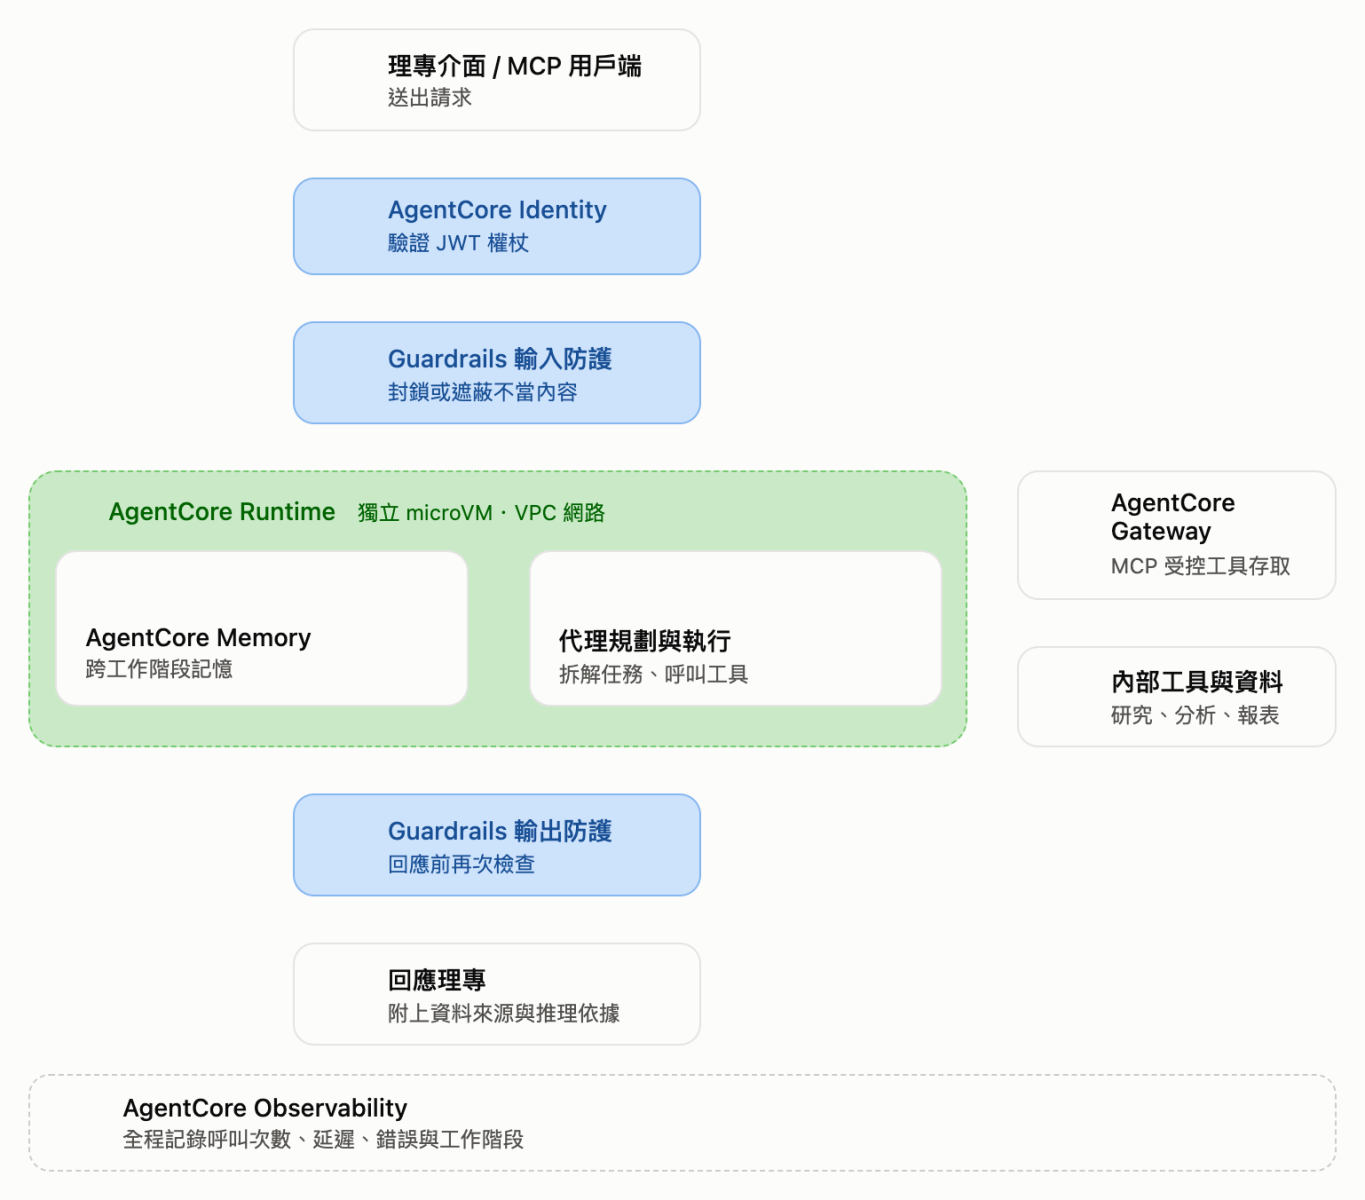
使用者透過內部系統介面,或透過支援 Model Context Protocol(MCP)的外部 AI 工具送出請求,請求會先經過輸入防護檢查,再進入代理執行環境進行任務規劃與工具呼叫,產出的回應會經過輸出防護檢查後,才回傳給使用者。
四、金融業 AI 助理請求資料 6 步驟
假設理專在系統中輸入:「幫我整理明天要見面的客戶資料。」這個請求從送出到收到回覆,會依序經過以下 6 個步驟。
步驟 1|確認身分:先查驗「你是誰」
請求送出後,AgentCore Identity 會先確認這位理專的登入身分是否有效,就像進入公司大樓要先刷識別證,身分無效或登入已過期的請求,會直接被擋在門外,完全接觸不到 AI 助理。
步驟 2|輸入檢查:過濾有問題的指令
通過身分驗證後,Amazon Bedrock Guardrails 會先對請求進行安全檢查,攔截惡意指令、敏感資料或超出業務範圍的要求,有問題的請求會直接收到安全回覆,不會交給 AI 處理;只是部分內容不適當的,則會先遮蔽再繼續。
步驟 3|獨立空間執行:每位理專各自一間「隔離室」
AI 助理開始工作時,AgentCore Runtime 會讓每位理專的工作階段在各自獨立的空間中執行,彼此看不到對方的資料,也只能連到公司指定的內部系統,使用人數增加時,AgentCore Runtime 會自動擴充,不需要 IT 人員手動調整。
步驟 4|延續上下文:記得之前聊過什麼
理專準備一場會議,往往要花好幾天:先看資料、再比較方案、最後擬提案。透過 AgentCore Memory,AI 助理能記住先前的對話脈絡,理專不必每次都從頭交代,而且這些記憶只屬於該理專,不會與其他人混用。
步驟 5|取用資料:透過單一窗口存取內部工具
AI 助理需要查研究報告、跑投資組合分析或產出報表時,都要透過 AgentCore Gateway 這個統一窗口進出,AgentCore Gateway 會檢查權限、記錄每一次存取,並控制使用頻率,確保 AI 只拿到它該拿的資料,內部工具也可以透過 MCP 標準協定串接,未來要接入其他 AI 工具時,不必重新設定一次權限。
步驟 6|輸出檢查:回覆前再把關一次
AI 產出回覆後,Amazon Bedrock Guardrails 會再進行一次安全檢查,確認內容沒有外洩敏感資訊或出現不當建議,確認無誤才送回給理專。
全程記錄|每一步都留下紀錄
從步驟 1 到步驟 6,AgentCore Observability 都會記錄每一次呼叫、花了多少時間、有沒有出錯,一旦發生問題,技術團隊能快速找出原因;面對稽核時,也能清楚說明 AI 做了什麼、依據是什麼。此外,Amazon Bedrock Guardrails 檢查過的原始文字不會以明文保存,兼顧隱私與可追溯性。
金融 AI 助理的答案從哪裡來?
金融 AI 助理的答案,應該建立在機構自有的結構化資料、研究與分析系統上,而非模型的一般知識,這樣的設計帶來兩個好處:一是代理能依任務判斷該查詢哪個資料來源;二是理專可以檢視推理過程,清楚區分哪些是分析、哪些是草稿、哪些是建議的下一步,每一步都有可追溯的資料依據。
五、對應台灣法規:金管會金融業運用 AI 指引重點
在台灣,金融機構導入 AI 助理時,最主要的參考依據是金管會發布的「金融業運用人工智慧(AI)指引」,金管會於 2024 年 6 月 20 日正式發布此指引,目的是推動金融機構安全、合規且負責任地導入與運用 AI 技術。
指引建立在六大核心原則之上:建立治理及問責機制、重視公平性及以人為本的價值觀、保護隱私及客戶權益、確保系統穩健性與安全性、落實透明性與可解釋性,以及促進永續發展。指引將 AI 系統生命週期分為 4 個階段,並說明業者在各階段中落實這些原則的做法。
對應到 AI 助理的架構設計,以下幾點特別值得注意:
|
指引要求 |
對應的架構設計 |
|
指定高階主管負責 AI 監督管理,並將 AI 風險管理整合至現行內控作業 |
以可觀測性與完整日誌,提供管理階層可檢視的營運與風險指標 |
|
以資料最小化原則蒐集和處理必要的客戶資料 |
以 VPC 與工具權限限縮代理可存取的資料範圍 |
|
若運用第三方業者開發或營運的 AI 系統,應對第三方進行適當的風險管理及監督 |
透過 Gateway 統一驗證與稽核外部工具呼叫 |
|
使用 AI 與消費者直接互動時,應適當揭露 |
前台介面標示 AI 產出,並呈現資料來源 |
|
宜對 AI 模型進行持續驗證,並建立及維護 AI 模型清單 |
分環境管理防護規則版本,並記錄每次檢查所用的版本 |
法規與監理實務持續演進,實際導入前,建議搭配內部法遵單位確認最新版本的要求。
無論技術多成熟,金融 AI 助理的定位都應該是「引導式工作流程」,而非自主做出投資決策的角色,理想的設計是:AI 助理呈現建議、理由與資料來源,由理專檢視後決定是否採用,這也與金管會的立場一致,指引明確指出,生成式 AI 產出的資訊,仍需由金融機構人員就其風險進行客觀且專業的管控,換句話說,AI 能大幅縮短準備時間,但最終對客戶負責的,仍然是理專與金融機構本身。
把 AI 當成理專的研究助理,而不是決策者,才能在提升效率的同時,守住金融業最重要的信任基礎。
文章資料來源:AWS